 Hack The Box Rules of Engagement
Writeup Dikunci Sementara (Anti-Spoil Policy)
Tantangan PhantomRing saat ini masih berstatus ACTIVE di platform Hack The Box. Sebagai profesional keamanan siber yang mematuhi etika dan integritas kompetisi, solusi teknis langkah-demi-langkah dan flag dienkripsi secara penuh hingga tantangan resmi berstatus Retired.
Your organization's SOC team intercepted a suspicious binary during a routine threat hunting operation on a Linux server. The file was found in /var/tmp with an unusual name and was attempting to establish outbound connections. Initial analysis suggests this could be a post-exploitation agent. Your task is to perform static analysis on the binary to identify its capabilities, extract indicators of compromise, and understand the threat actor's infrastructure.
Verified Completion Evidence
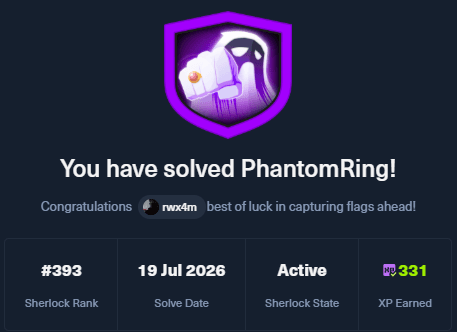
Hack The Box (HTB) adalah platform pelatihan dan simulasi keamanan siber terdepan di dunia. HTB menyediakan lab virtual hands-on yang meniru arsitektur enterprise nyata, digunakan oleh ratusan ribu praktisi keamanan siber untuk menguji keahlian ofensif (*Red Team*) maupun defensif (*Blue Team*).
Sherlocks adalah kategori lab defensif (*Blue Team*) resmi dari Hack The Box. Menyajikan skenario insiden serangan nyata di mana peserta berperan sebagai investigator digital forensik untuk memeriksa artefak log, memori, dan trafik C2.
Fokus pada Digital Forensics & Incident Response (DFIR) dan Malware Analysis: merekonstruksi linimasa serangan pasca-kompromi, menganalisis muatan berbahaya, mendeteksi persistensi, serta mengekstrak Indicators of Compromise (IOC).
Kebijakan Anti-Spoil Policy dan etika profesional melarang publikasi walkthrough publik untuk lab/tantangan yang masih berstatus aktif (*active rotation*). Begitu tantangan dinyatakan Retired oleh platform, analisis teknis mendalam akan dipublikasikan secara otomatis!